PHP2shell: Cómo Sweent parcheó todos los sistemas cliente en menos de 12 horas
Dos fallos críticos de PHP (CVE-2026-109618 y CVE-2026-109619) ponen en riesgo la mayor parte de la web. Sweent parcheó todos los sistemas que administramos en menos de 12 horas y escaneó cada uno de ellos en busca de intentos de intrusión.
El 21 de octubre de 2026, el proyecto PHP lanzó correcciones de emergencia para dos fallas críticas en el núcleo de PHP, CVE-2026-109618 y CVE-2026-109619, que la comunidad de seguridad rápidamente denominó PHP2Shell. Pocas revelaciones en los últimos años han causado tanta alarma. PHP funciona con WordPress, Drupal, Joomla, Magento, WooCommerce y una gran parte de las aplicaciones personalizadas de la web, y el equipo de PHP dijo que los errores afectan a todas las instalaciones de PHP que atienden solicitudes web.
Nuestro equipo se puso en marcha tan pronto como nos enteramos del problema. En menos de 12 horas, Sweent reparó todos los sistemas de los que somos responsables, tanto nuestros como los de nuestros clientes. A continuación, analizamos cada uno de esos sistemas en busca de señales de intrusión o intento de intrusión.
¿Qué es PHP2shell
Ambas vulnerabilidades tienen una puntuación de 9,2 sobre 10 en CVSS v4.0. Permiten a un atacante ejecutar código en un servidor sin iniciar sesión, con los mismos permisos que el proceso de PHP. En la práctica, esto puede significar el robo de datos, la creación de un sitio web desfigurado o una puerta trasera oculta que sobrevive mucho después del ataque original.
- El CVE-2026-109618 proviene de la forma en que PHP gestiona la falta de memoria, lo que puede dejar los datos de las solicitudes configurados solo parcialmente.
- CVE-2026-109619 proviene de un estado de solicitud que persiste una vez que se ha liberado la memoria.
Las versiones fijas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. PHP 8.1 y las versiones anteriores ya no reciben actualizaciones de seguridad rutinarias del proyecto PHP, por lo que los sitios que aún tengan esas versiones necesitan una actualización, no solo un parche.
Por qué la industria entró en pánico
La divulgación no salió según lo planeado. Los detalles se filtraron antes de la publicación prevista, por lo que los defensores y los atacantes estaban compitiendo al mismo tiempo. Cloudflare informó sobre el tráfico inicial de ataques en cuestión de horas, y las empresas de seguridad informaron de intentos activos de explotación.
Las agencias gubernamentales respondieron rápidamente:
- La CISA instó a todas las organizaciones a inventariar sus sistemas PHP y a aplicarles parches de inmediato. Todo lo que no se pueda actualizar, incluyendo PHP 8.1 y versiones anteriores, debería desconectarse.
- El Centro Nacional de Ciberseguridad del Reino Unido aconsejó desconectar los sistemas hasta que pudieran mitigarse por completo.
- El CERT-EU pidió a las organizaciones que consideraran la posibilidad de aislar las aplicaciones PHP conectadas a Internet de las redes públicas.
- La NSA emitió su propia advertencia en la que también planteaba la posibilidad de desconectar los sitios web.
Las grandes organizaciones tomaron medidas drásticas. Algunas partes de Wikipedia se desconectaron temporalmente, al igual que Pinboard, 4chan y Something Awful mientras esperaban el parche. El registrador de dominios NameSilo desconectó todo su portal de clientes y lo sustituyó por un aviso de mantenimiento en el que se describía la medida como medida de precaución contra las fallas de PHP. Según el aviso, el acceso solo volvería después de que se hubiera instalado el parche y se hubieran completado las comprobaciones de seguridad. Cuando las empresas de ese tamaño eligen el tiempo de inactividad antes que el riesgo, la amenaza es real.
Qué hizo Sweent
Cuando aparece una vulnerabilidad de este tamaño, las primeras horas son lo más importante. Así es como lo manejamos.
- Inventario. Hemos enumerado todos los servidores, contenedores y aplicaciones que administramos que ejecutan PHP, incluido el software que incorpora PHP y es fácil pasarlo por alto.
- Parche. Hemos actualizado cada una de ellas a una versión fija de PHP, empezando por los sistemas conectados a Internet. Cuando un cliente tenía una versión de PHP no compatible, la actualizábamos a una versión compatible.
- Verificar. Tras la actualización, comprobamos todos los sistemas para confirmar que estaban ejecutando la versión parcheada. Un parche solo cuenta una vez que se confirma que está en producción, no cuando está programado.
- Escanea en busca de intrusiones. Los parches cierran la puerta, pero no te dicen si alguien ya ha entrado. Como los ataques comenzaban antes y durante el período de aplicación de parches, analizamos todos los sistemas que administramos en busca de señales de intrusión o intento de penetración. Esto incluía los procesos inesperados iniciados por usuarios de PHP, los archivos nuevos o modificados en los directorios web, las cuentas de administrador desconocidas y las solicitudes sospechosas en los registros.
Todo se hizo en menos de 12 horas desde el momento en que nos enteramos del problema.
Si es un cliente de Sweent
Ya está protegido contra PHP2Shell. Todos los sistemas que gestiona Sweent han sido parcheados y analizados en busca de señales de intrusión o violación. No es necesario que hagas nada. Si tiene preguntas sobre un sitio o servidor específico, póngase en contacto con su equipo de Sweent y le explicaremos lo que se hizo en sus sistemas.
Si no es un cliente de Sweent
No esperes. Esto es lo que debe hacer ahora:
- Encuentre todos los sistemas que ejecutan PHP, incluidos los complementos, los dispositivos y el software de proveedores que vienen con ellos.
- Actualiza a PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35, o actualízalo si tienes la versión 8.1 o anterior.
- Confirme que la actualización está activa. Pida a su proveedor de alojamiento o proveedor de TI que confirme que está instalada y no solo programada.
- Si no puede aplicar los parches de inmediato, desconecte el sistema. Un firewall de aplicaciones web puede reducir la exposición, pero es una medida provisional, no una solución.
- Busque señales de compromete. Compruebe si hay shells o descargas lanzadas por procesos de PHP, nuevos archivos en directorios web y nuevas cuentas de administrador.
Si necesitas ayuda con algo de esto, [habla con Sweent] (https://sweent.com/contact). Podemos aplicar parches, verificar y escanear sus sistemas de la misma manera que lo hacíamos con nuestros clientes.
**Fuentes: ** [alerta de la CISA] (https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching) · [Malwarebytes] (https://www.malwarebytes.com/blog/bugs/2026/10/php2shell-why-websites-are-going-offline-for-emergency-security-updates) · [NBC News] (https://www.nbcnews.com/tech/security/critical-vulnerabilities-php-update-systems-rcna604751) · [Qualys] (https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilities) · [The Next Web] ( https://thenextweb.com/news/php-vulnerability-cert-eu-websites-offline)
Publicaciones relacionadas
-
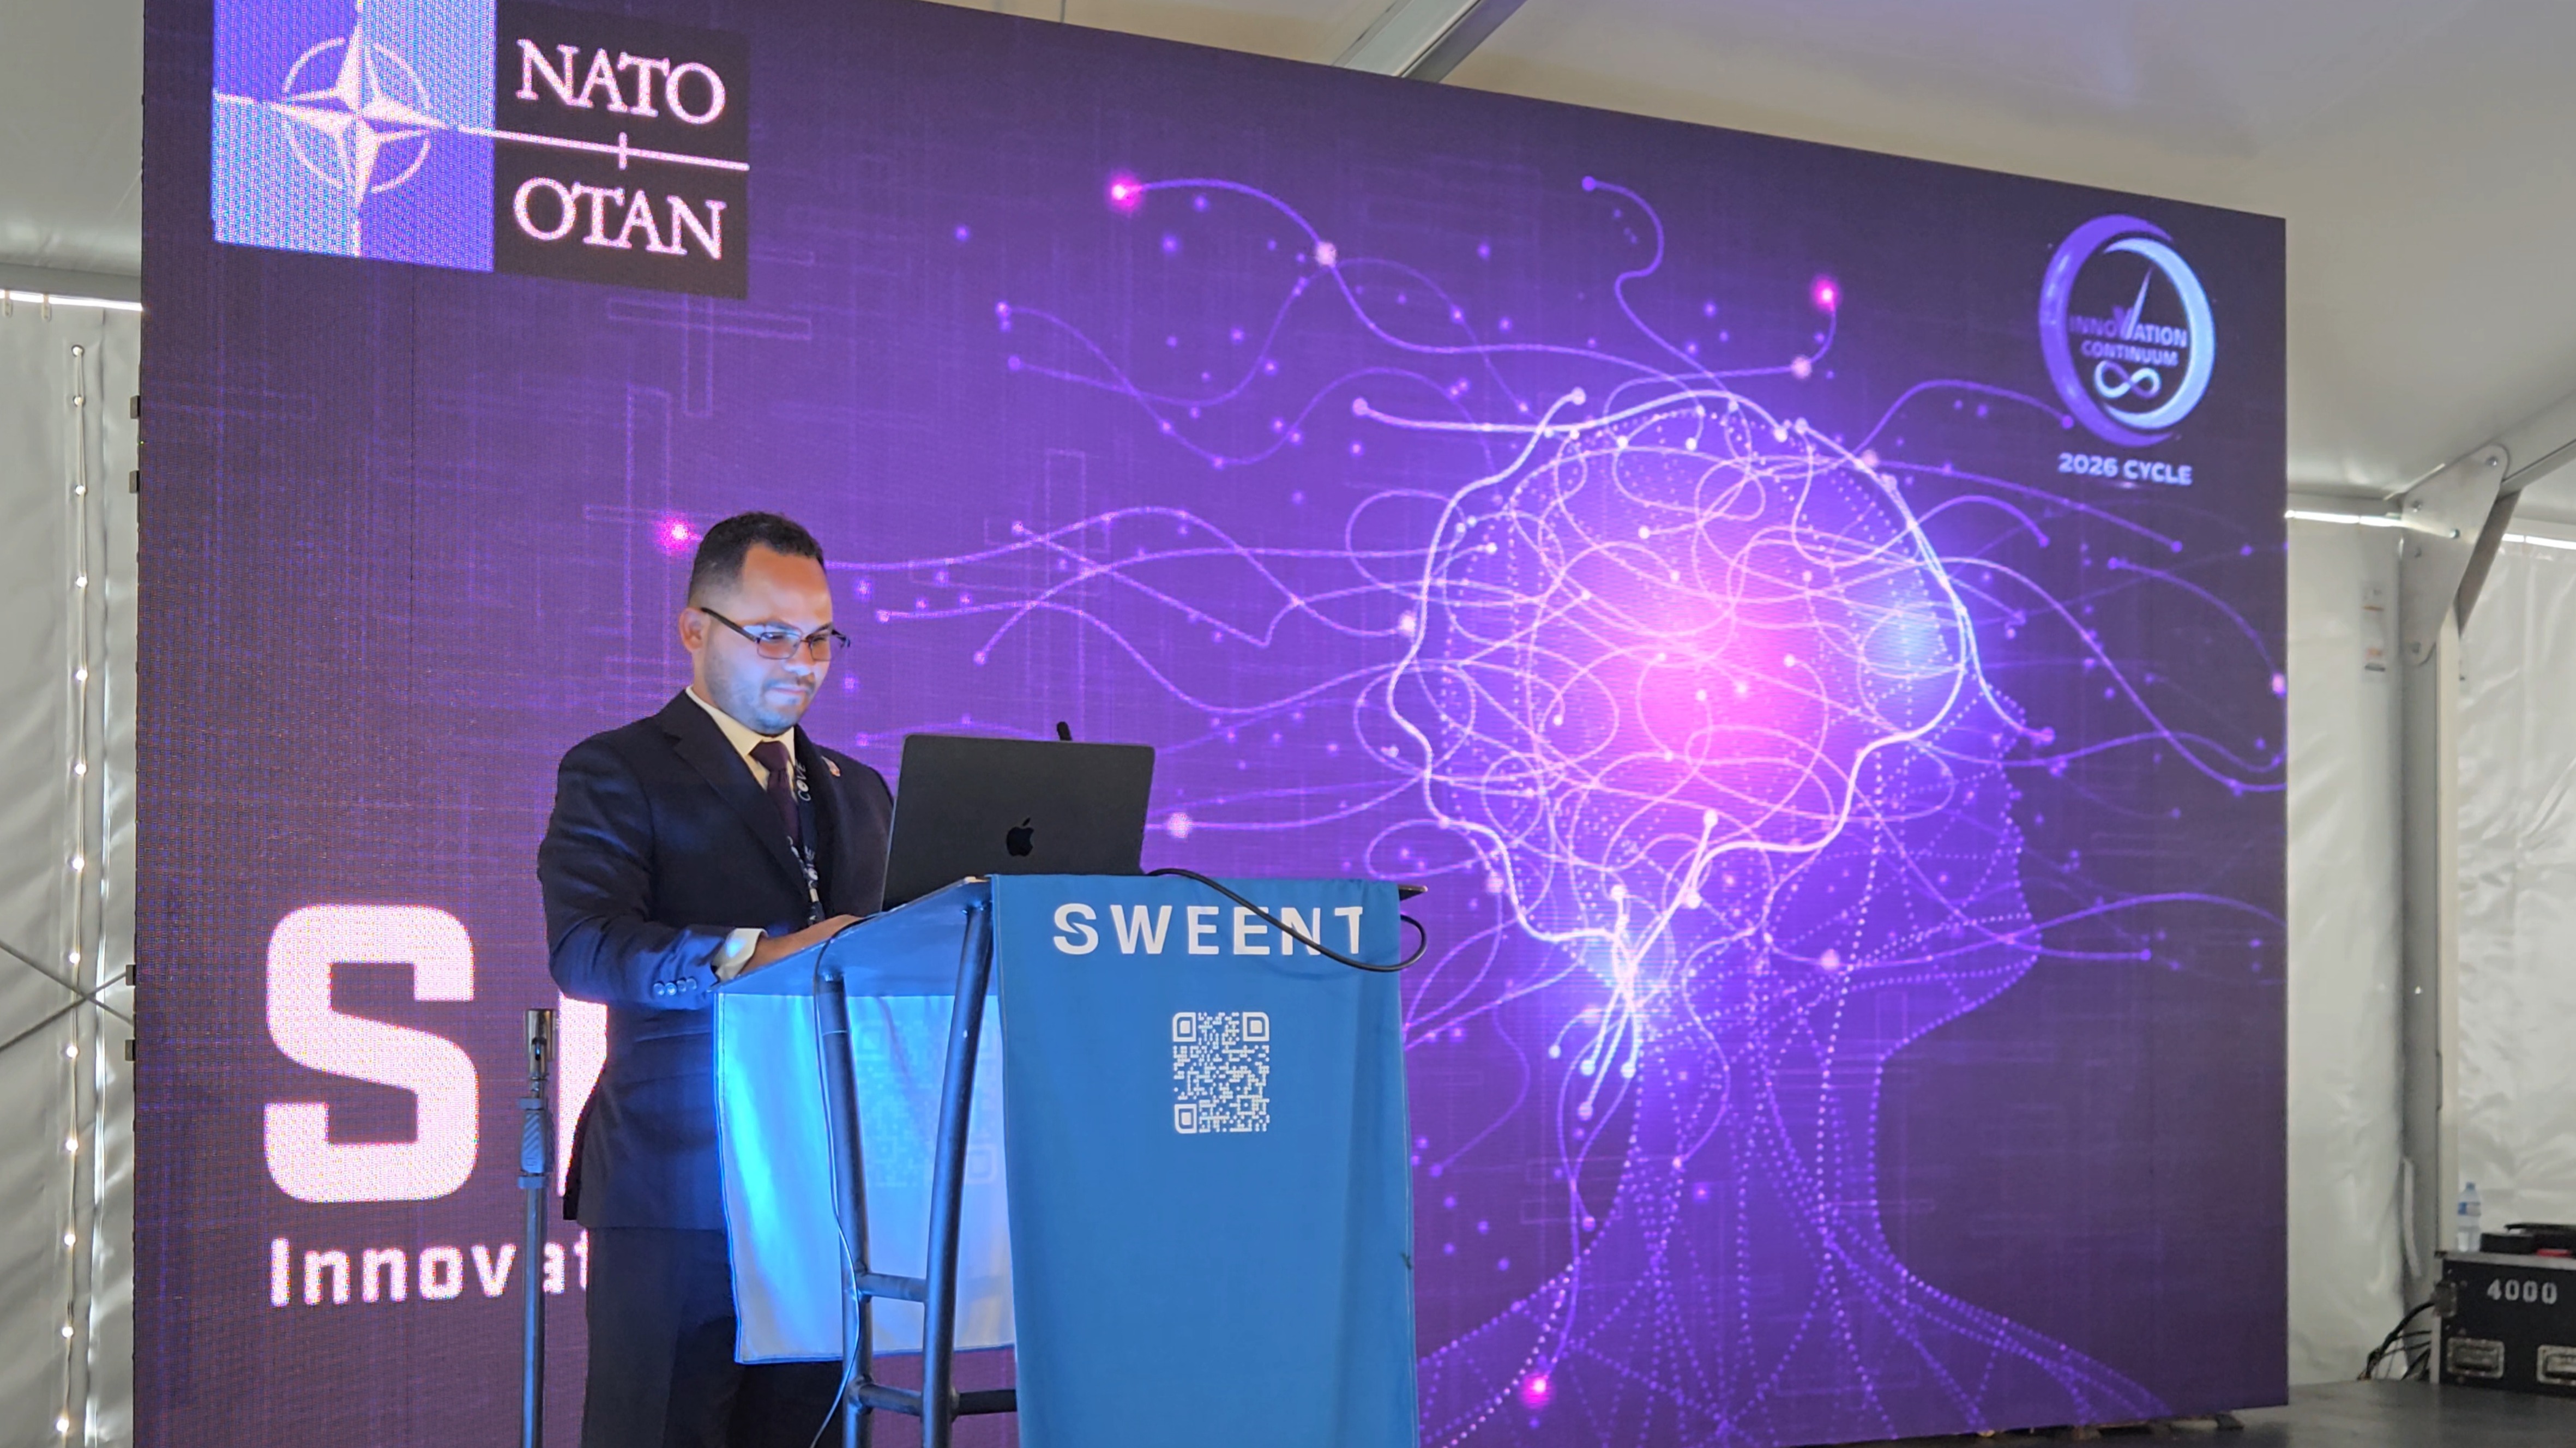
DoctrineDesk de Sweent: Nuestra demostración de capacidades en SHINE 26
En SHINE 26, que forma parte del Continuum de Innovación 2026 de la OTAN, Sweent mostró DoctrineDesk: una demostración de capacidad de un asistente de investigación y planificación de la IA que solo responde desde una biblioteca aprobada, cita todas las frases y rechaza lo que no puede respaldar. Vea la grabación y lea cómo funciona.
-
Sweent obtiene la certificación de probador confiable del Departamento de Seguridad Nacional de los Estados Unidos
Un ingeniero de Sweent ahora está certificado a través del programa Trusted Tester del Departamento de Seguridad Nacional de los Estados Unidos, la metodología oficial de pruebas de conformidad de accesibilidad del gobierno federal.
-
Sweent + Skvare + the City of Daytona Beach: asociación para llevar una aplicación de participación ciudadana a los residentes de Daytona Beach
Con la emisión del Aviso de Procedimiento, Sweent, Skvare LLC y la ciudad de Daytona Beach iniciaron la entrega de una plataforma de participación ciudadana para los residentes de Daytona Beach: 50 días, una base de código, tres equipos.