Php2Shell: Sweentが12時間以内にすべてのクライアントシステムにパッチを適用した方法
PHP の 2 つの重大な欠陥(CVE-2026-109618 と CVE-2026-109619)により、ほとんどのウェブが危険にさらされています。Sweentは、私たちが管理するすべてのシステムに12時間以内にパッチを適用し、侵入の試みがないか各システムをスキャンしました。
2026 年 10 月 21 日、PHP プロジェクトは PHP コアにある 2 つの重大な欠陥、CVE-2026-109618 と CVE-2026-109619 に対する緊急修正プログラムをリリースしました。セキュリティコミュニティはすぐにこれらを php2Shell と名付けました。ここ数年、これほど警鐘を鳴らした情報開示はほとんどありません。PHP は WordPress、Drupal、Joomla、Magento、WooCommerce、およびウェブ上のカスタムアプリケーションの大部分を実行しています。PHP チームは、このバグはウェブリクエストを処理するすべての PHP インストールに影響すると述べています。
私たちのチームは、この問題を知るとすぐに動きました。12 時間足らずで、Sweent は弊社とクライアントの両方、弊社が担当するすべてのシステムにパッチを適用しました。 その後、それぞれのシステムをスキャンして、侵入や侵害の試みの兆候がないか調べました。
PHP2Shell とはどのようなものですか
どちらの脆弱性も、CVSS v4.0 のスコアは 10 点満点中 9.2 点です。これにより、攻撃者は PHP プロセスと同じ権限で、**ログインしなくても ** サーバー上でコードを実行できます。実際には、データが盗まれたり、ウェブサイトが改ざんされたり、元の攻撃を受けた後も長く存続するバックドアが隠されたりする可能性があります。
-CVE-2026-109618 は PHP がメモリ不足に対処する方法に由来するため、リクエストデータが部分的にしか設定されないことがあります。
-CVE-2026-109619 は、メモリが解放された後も残っているリクエスト状態によるものです。
修正済みリリースはPHP 8.5.12、8.4.27、8.3.36、8.2.35です。PHP 8.1 以前のバージョンでは PHP プロジェクトから定期的なセキュリティ更新が適用されなくなったため、これらのバージョンをまだ使用しているサイトには、パッチだけでなくアップグレードが必要です。
業界がパニックに陥った理由
開示は計画通りに進まなかった。予定されていたリリース前に詳細がリークされたため、ディフェンダーとアタッカーが同時にレースをしていました。Cloudflareは数時間以内に初期の攻撃トラフィックを報告し、セキュリティ企業は活発な悪用の試みを報告しました。
政府機関は迅速に対応しました。
-CISAは、すべての組織にPHPシステムのインベントリを作成し、すぐにパッチを適用するよう求めました。PHP 8.1 以前のバージョンを含め、更新できなかったものはすべてオフラインにする必要があります。
-英国の国家サイバーセキュリティセンターは、完全に軽減できるまでシステムをオフラインにすることを推奨しました。
-CERT-EU は、インターネットに接続している PHP アプリケーションをパブリックネットワークから隔離することを検討するよう組織に指示しました。
-NSA は独自の警告を発し、サイトをオフラインにするオプションも提示しました。
大規模組織は抜本的な措置を講じました。パッチを待っている間、ウィキペディアの一部が一時的にオフラインになり、ピンボード、4chan、サムシング・アフル(Something Awful)もオフラインになりました。ドメイン登録事業者のNameSiloは、カスタマーポータル全体をオフラインにしました、PHPの欠陥に対する予防措置として、移行を説明するメンテナンス通知に置き換えました。通知によると、パッチがインストールされ、セキュリティチェックが完了して初めてアクセスできるようになるとのことです。その規模の企業がリスクよりもダウンタイムを選択した場合、脅威は現実のものとなります。
Sweent が行ったこと
この規模の脆弱性が現れたら、最初の数時間が最も重要です。これが私たちがどのように対処したかです。
1.インベントリ。 PHP が組み込まれていて見落としがちなソフトウェアを含め、私たちが管理している PHP を実行するすべてのサーバー、コンテナ、アプリケーションをリストアップしました。
2.Patch. インターネットに接続するシステムから始めて、それぞれを固定の PHP リリースにアップグレードしました。クライアントがサポートされていない PHP バージョンを使用していた場合は、サポート対象の PHP バージョンにアップグレードしました。
3.検証。 更新後にすべてのシステムをチェックして、パッチが適用されたビルドが実行されていることを確認しました。パッチは本番環境で確認されて初めてカウントされ、予定されているときにはカウントされません。
4.侵入をスキャン。 パッチを適用するとドアが閉まりますが、既に誰かが侵入したかどうかはわかりません。攻撃はパッチ適用期間の前と実施中に開始されたため、管理対象のすべてのシステムをスキャンして、侵入の兆候や侵入未遂の兆候がないか調べました。これには、PHP ワーカーによって開始された予期しないプロセス、Web ディレクトリ内の新規または変更されたファイル、なじみのない管理者アカウント、ログ内の不審なリクエストなどが含まれます。
これらはすべて、問題を知った瞬間から12時間未満で完了しました。
あなたが Sweent のクライアントであれば
あなたは既に PHP2Shell から保護されています。 Sweent が管理するすべてのシステムにはパッチが適用され、侵入や侵害の兆候がないかスキャンされています。何もする必要はありません。特定のサイトやサーバーについてご質問がある場合は、Sweentチームにお問い合わせください。お客様のシステムで何が行われたかを順を追って説明します。
Sweent クライアントでない場合
待たないでください。今すべきことは次のとおりです。
1.プラグイン、アプライアンス、付属のベンダーソフトウェアを含め、PHP を実行しているすべてのシステムを検索してください。
2.PHP 8.5.12、8.4.27、8.3.36、または 8.2.35 に更新するか、8.1 以前を使用している場合はアップグレードしてください。
3.アップデートがライブであることを確認してください。 ホストまたは IT プロバイダーに、アップデートが予定通りではなく、インストールされていることを確認してもらってください。
4.すぐにパッチを適用できない場合は、システムをオフラインにしてください。 Web アプリケーションファイアウォールはリスクを減らすことができますが、これは一時的なものであり、修正ではありません。
5.侵害の兆候がないか確認してください。 PHP プロセスによって起動されたシェルやダウンロード、Web ディレクトリ内の新しいファイル、新しい管理者アカウントがないか確認してください。
これについて何か助けが必要な場合は、[Sweent に話しかけてください] (https://sweent.com/contact) してください。お客様に対して行ったのと同じ方法で、お客様のシステムにパッチを適用し、検証し、スキャンすることができます。
ソース: [CISA alert] (https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching) · [Malwarebytes] (https://www.malwarebytes.com/blog/bugs/2026/10/php2shell-why-websites-are-going-offline-for-emergency-security-updates) · [NBC ニュース] (https://www.nbcnews.com/tech/security/critical-vulnerabilities-php-update-systems-rcna604751) · [Qualys] () · [Qualys] () · [ネクストウェブ] (https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilitieshttps://thenextweb.com/news/php-vulnerability-cert-eu-websites-offline)
関連記事
-
Sweentによるドクトリンデスク:シャイン26での当社の能力デモンストレーション
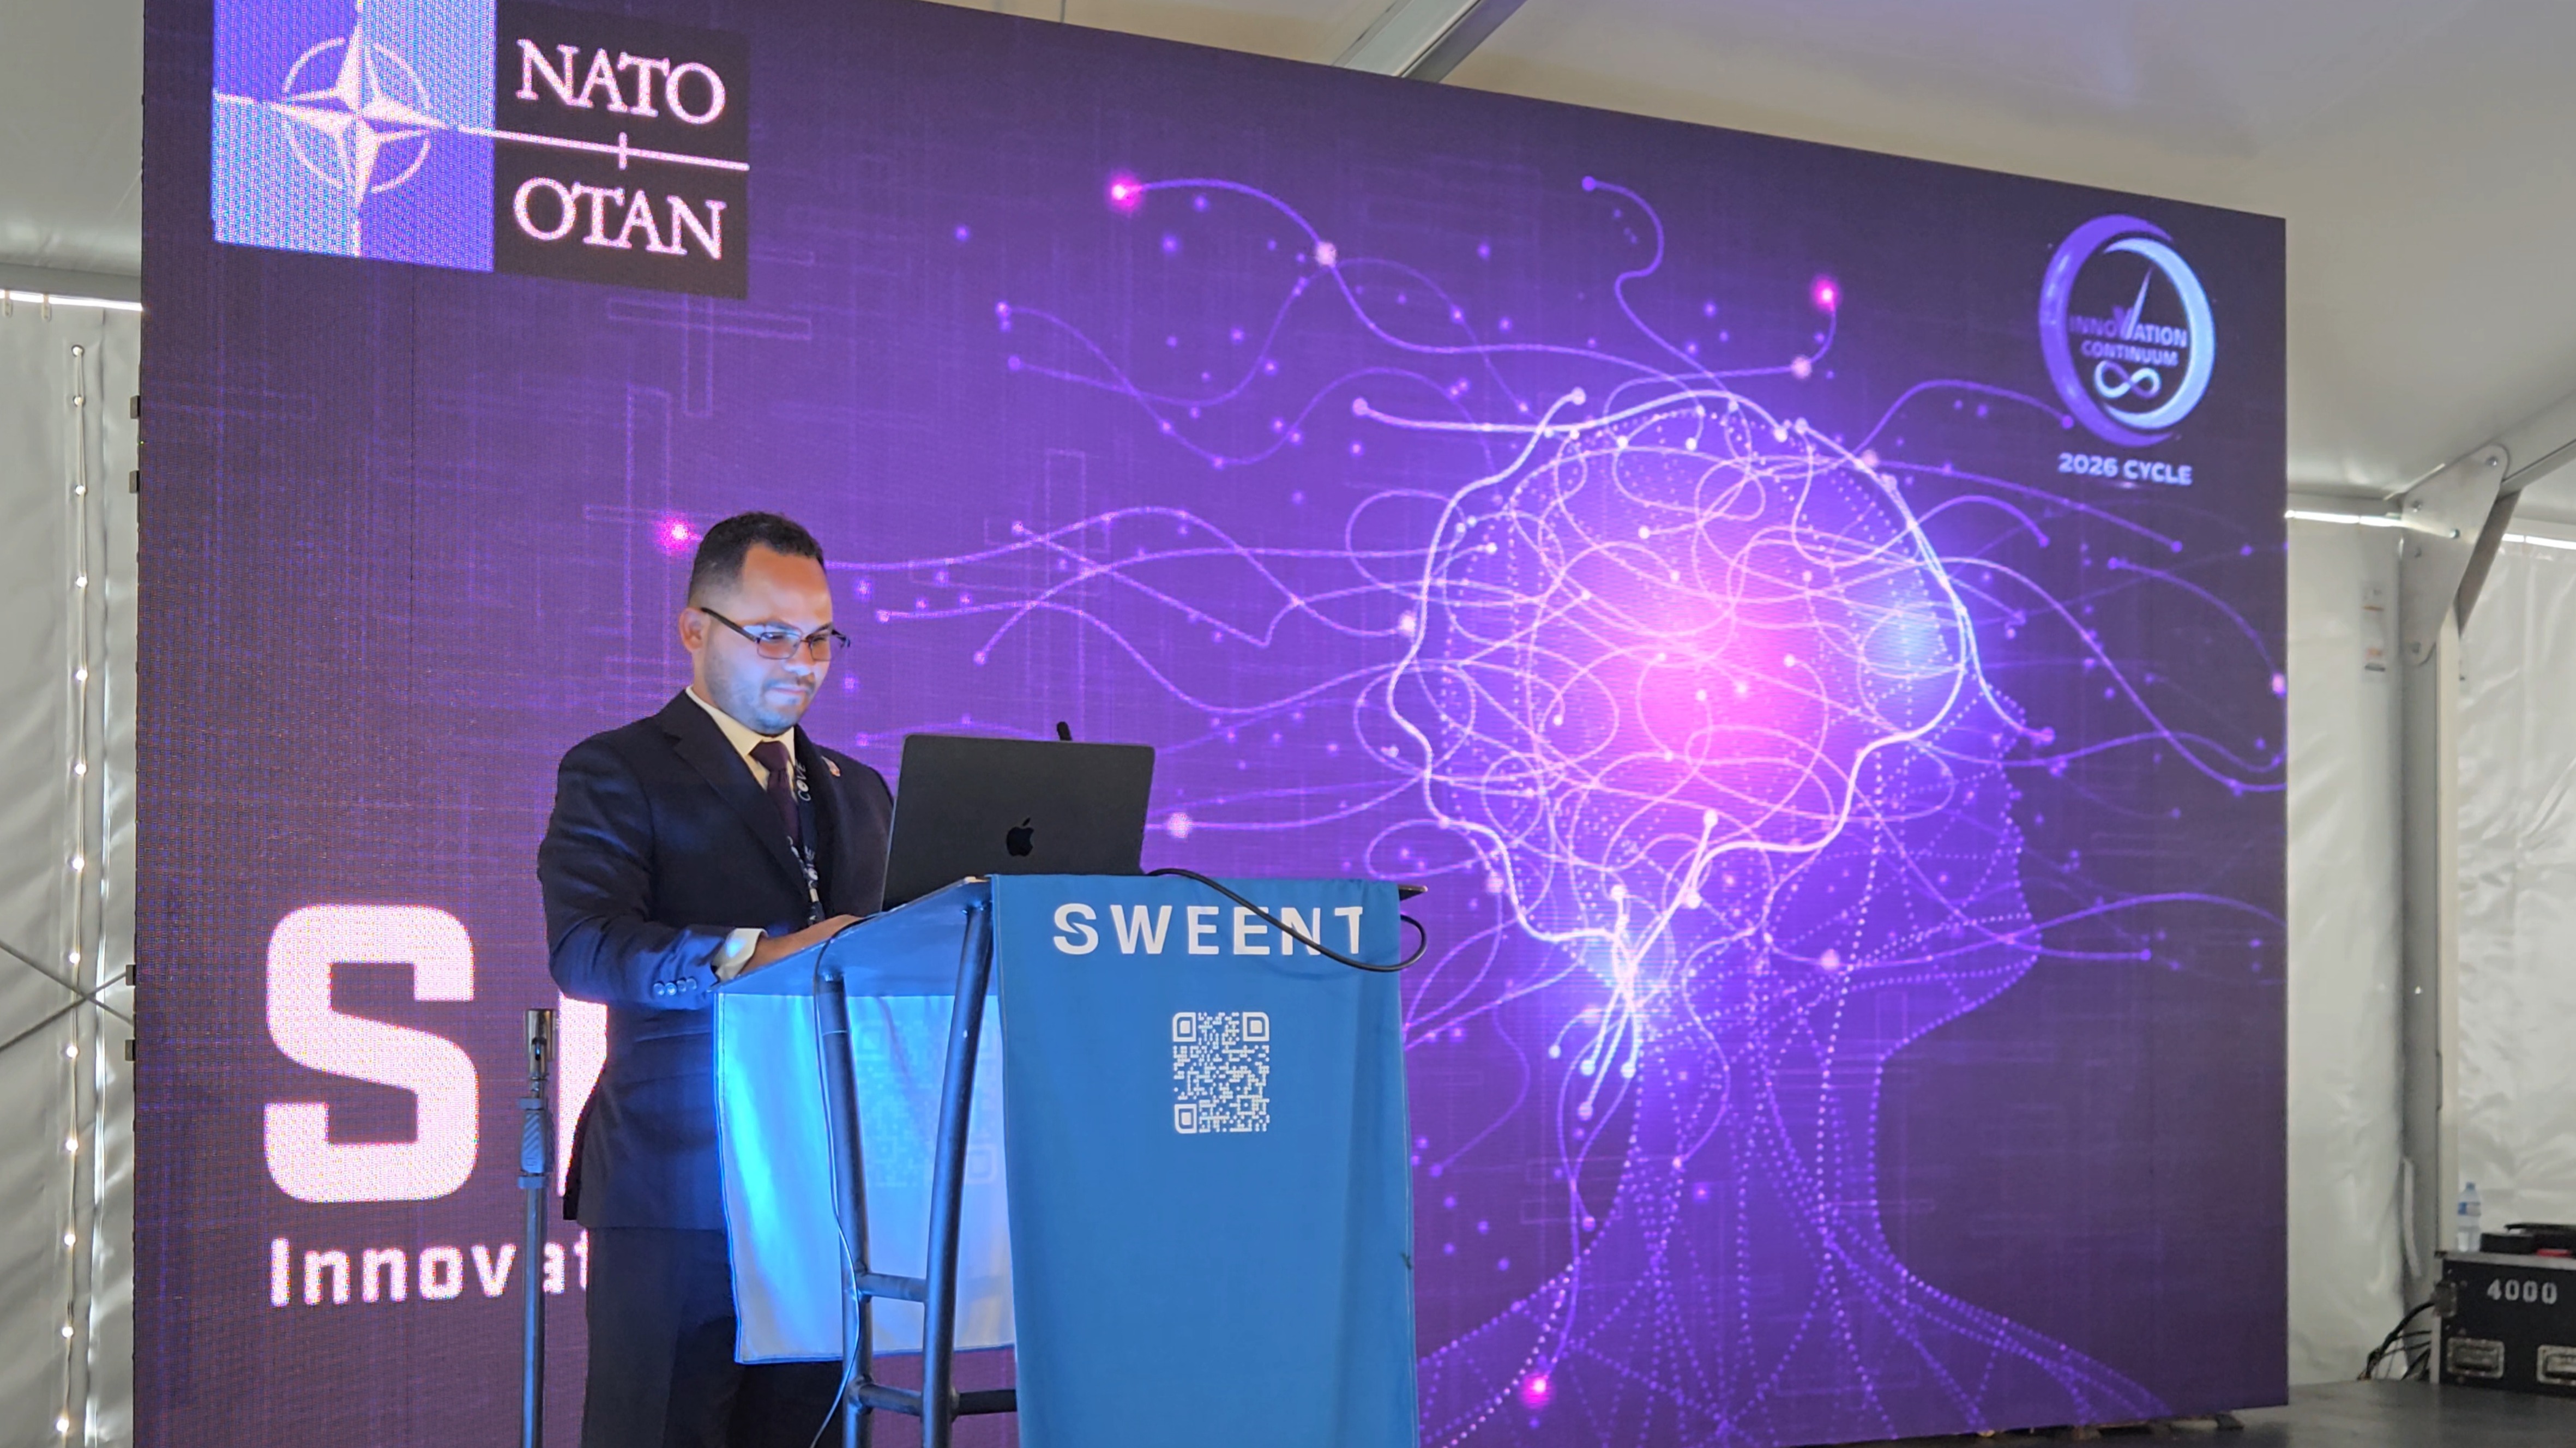
NATOイノベーションコンティニュアム2026の一部であるSHINE 26で、SweentはDoctrineDeskを紹介しました。これは、承認されたライブラリからのみ回答し、すべての文を引用し、サポートできないものは拒否するAI研究および計画アシスタントの機能のデモンストレーションです。録画を見て、その仕組みを読んでください。
-
Sweent、米国国土安全保障省のトラステッドテスター認定を取得
Sweentのエンジニアは、現在、米国国土安全保障省のTrusted Testerプログラム(連邦政府の公式アクセシビリティ適合性テスト方法論)の認定を受けています。
-
Sweent + Skvare + デイトナビーチ市:デイトナビーチの住民に市民参加アプリを提供するための提携について
手続き完了通知が発行されたことで、Sweent、Skvare LLC、デイトナビーチ市は、デイトナビーチ住民向けの市民参加プラットフォーム(50日間、1つのコードベース、3つのチーム)の提供を開始しました。