PHP2Shell : Comment Sweent a corrigé chaque système client en moins de 12 heures
Deux failles PHP critiques (CVE-2026-109618 et CVE-2026-109619) mettent en danger la majeure partie du Web. Sweent a corrigé tous les systèmes que nous gérons en moins de 12 heures et a scanné chacun d'entre eux pour détecter toute tentative d'intrusion.
Le 21 octobre 2026, le projet PHP a publié des correctifs d'urgence pour deux failles critiques dans le cœur de PHP, CVE-2026-109618 et CVE-2026-109619, que la communauté de sécurité a rapidement baptisées PHP2Shell. Ces dernières années, peu de révélations ont suscité autant d'inquiétude. PHP exécute WordPress, Drupal, Joomla, Magento, WooCommerce et une grande partie des applications personnalisées sur le Web, et l'équipe PHP a déclaré que les bogues affectaient toutes les installations de PHP qui répondent aux requêtes Web.
Notre équipe a déménagé dès que nous avons pris connaissance du problème. En moins de 12 heures, Sweent a corrigé tous les systèmes dont nous sommes responsables, les nôtres et ceux de nos clients. Nous avons ensuite scanné chacun de ces systèmes à la recherche de signes d'intrusion ou de tentative de compromission.
Qu'est-ce que PHP2Shell
Les deux vulnérabilités ont un score CVSS v4.0 de 9,2 sur 10. Ils permettent à un attaquant d'exécuter du code sur un serveur sans se connecter, avec les mêmes autorisations que le processus PHP. Dans la pratique, cela peut signifier des données volées, un site Web endommagé ou une porte dérobée cachée qui survit longtemps après l'attaque initiale.
- CVE-2026-109618 provient de la façon dont PHP gère le manque de mémoire, ce qui peut ne laisser que partiellement les données de requête configurées.
- CVE-2026-109619 provient d'un état de requête qui persiste après que sa mémoire ait été libérée.
Les versions corrigées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. PHP 8.1 et les versions antérieures ne reçoivent plus de mises à jour de sécurité de routine de la part du projet PHP. Les sites utilisant toujours ces versions ont donc besoin d'une mise à niveau, et pas simplement d'un correctif.
Pourquoi l'industrie a paniqué
La divulgation ne s'est pas déroulée comme prévu. Les détails ont été divulgués avant la sortie prévue, de sorte que les défenseurs et les attaquants faisaient la course en même temps. Cloudflare a signalé un trafic d'attaques précoces en quelques heures, et les sociétés de sécurité ont signalé des tentatives d'exploitation actives.
Les agences gouvernementales ont réagi rapidement :
- La CISA a exhorté chaque organisation à inventorier ses systèmes PHP et à les corriger immédiatement. Tout ce qui n'a pas pu être mis à jour, y compris PHP 8.1 et les versions antérieures, doit être mis hors ligne.
- Le Centre national de cybersécurité du Royaume-Uni a conseillé de mettre les systèmes hors ligne jusqu'à ce qu'ils soient complètement atténués.
- Le CERT-EU a demandé aux organisations d'envisager d'isoler les applications PHP connectées à Internet des réseaux publics.
- La NSA a publié son propre avertissement qui évoquait également la possibilité de mettre des sites hors ligne.
Les grandes organisations ont pris des mesures drastiques. Certaines parties de Wikipédia ont été temporairement mises hors ligne, tout comme Pinboard, 4chan et Something Awful en attendant la mise à jour. Le bureau d'enregistrement de domaines NameSilo a mis l'intégralité de son portail client hors ligne, le remplaçant par un avis de maintenance décrivant cette décision comme une mesure de précaution contre les failles de PHP. Selon l'avis, l'accès ne serait rétabli qu'une fois le correctif installé et les contrôles de sécurité terminés. Lorsque des entreprises de cette taille préfèrent les temps d'arrêt aux risques, la menace est réelle.
Ce qu'a fait Sweent
Lorsqu'une vulnérabilité de cette ampleur apparaît, ce sont les premières heures qui comptent le plus. Voici comment nous l'avons géré.
- Inventaire Nous avons répertorié tous les serveurs, conteneurs et applications que nous gérons et qui exécutent PHP, y compris les logiciels qui intègrent PHP et sont faciles à oublier.
- Patch. Nous avons mis à jour chacun d'entre eux vers une version fixe de PHP, en commençant par les systèmes connectés à Internet. Lorsqu'un client utilisait une version de PHP non prise en charge, nous l'avons mis à niveau vers une version prise en charge.
- Vérifier. Nous avons vérifié chaque système après la mise à jour pour nous assurer qu'il exécutait la version corrigée. Un patch ne compte que lorsqu'il est confirmé en production, et non lorsqu'il est programmé.
- Détectez les intrusions. L'application de correctifs ferme la porte, mais elle ne vous permet pas de savoir si quelqu'un est déjà entré. Les attaques ayant débuté avant et pendant la période de mise à jour, nous avons scanné tous les systèmes que nous gérons pour détecter tout signe d'intrusion ou de tentative de pénétration. Cela couvrait des processus inattendus lancés par des travailleurs PHP, des fichiers nouveaux ou modifiés dans des répertoires Web, des comptes d'administration inconnus et des demandes suspectes dans les journaux.
Tout cela a été fait moins de 12 heures à compter du moment où nous avons appris le problème.
Si vous êtes un client Sweent
Vous êtes déjà protégé contre PHP2Shell. Chaque système géré par Sweent a été corrigé et scanné pour détecter tout signe d'intrusion ou de violation. Vous n'avez rien à faire. Si vous avez des questions concernant un site ou un serveur spécifique, contactez votre équipe Sweent et nous vous expliquerons ce qui a été fait sur vos systèmes.
Si vous n'êtes pas un client Sweent
N'attendez pas. Voici ce qu'il faut faire maintenant :
- Trouvez tous les systèmes exécutant PHP, y compris les plugins, les appliances et les logiciels fournisseurs qui l'accompagnent.
- Passez à PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, ou effectuez une mise à niveau si vous utilisez la version 8.1 ou une version antérieure.
- Vérifiez que la mise à jour est en ligne. Demandez à votre hébergeur ou à votre fournisseur informatique de confirmer qu'elle est installée, et pas seulement programmée.
- Si vous ne pouvez pas appliquer le correctif immédiatement, mettez le système hors ligne. Un pare-feu d'applications Web peut réduire l'exposition, mais il s'agit d'une solution provisoire et non d'une solution.
- Recherchez les signes de compromission. Vérifiez la présence de shells ou de téléchargements lancés par des processus PHP, de nouveaux fichiers dans des répertoires Web et de nouveaux comptes d'administrateur.
Si vous avez besoin d'aide à ce sujet, [parlez à Sweent] (https://sweent.com/contact). Nous pouvons corriger, vérifier et scanner vos systèmes de la même manière que nous l'avons fait pour nos clients.
Sources : [Alerte CISA] (https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching) · [Malwarebytes] (https://www.malwarebytes.com/blog/bugs/2026/10/php2shell-why-websites-are-going-offline-for-emergency-security-updates) · [NBC News] (https://www.nbcnews.com/tech/security/critical-vulnerabilities-php-update-systems-rcna604751) · [Qualys] (https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilities) · [Le prochain Web] ( https://thenextweb.com/news/php-vulnerability-cert-eu-websites-offline)
Articles associés
-
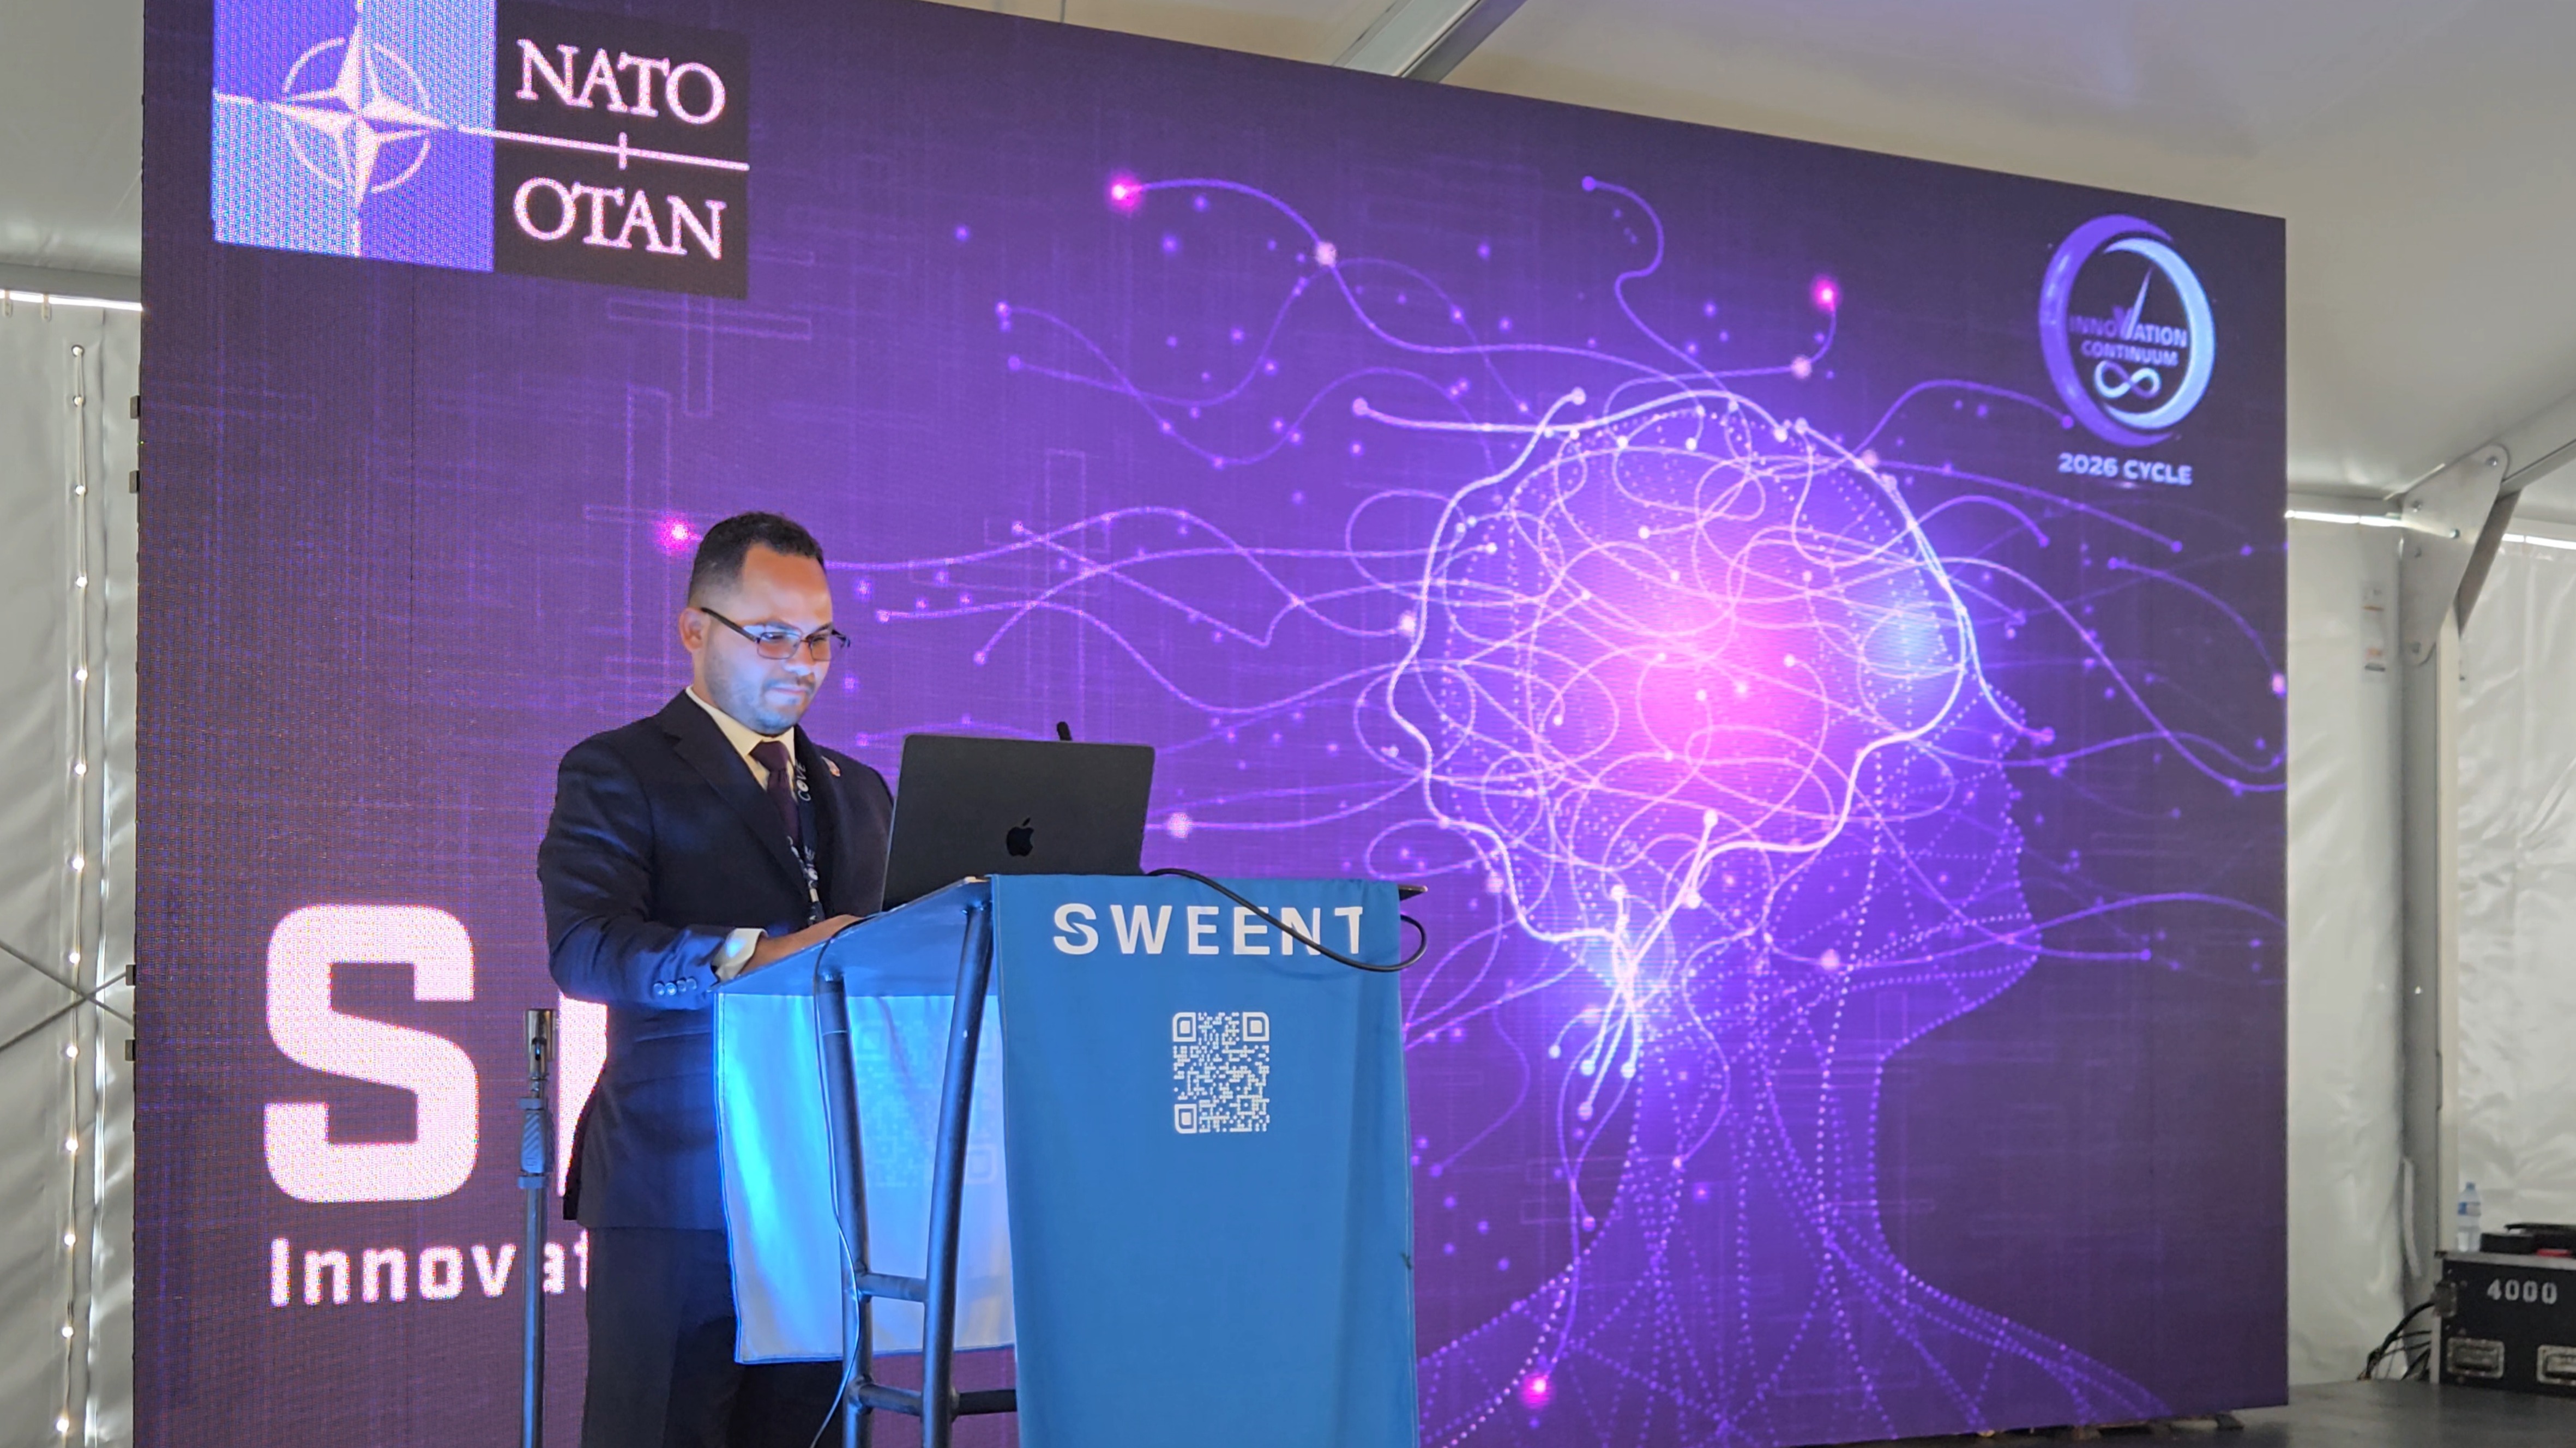
DoctrineDesk par Sweent : démonstration de nos capacités à SHINE 26
À l'occasion de SHINE 26, qui s'inscrit dans le cadre du Continuum d'innovation 2026 de l'OTAN, Sweent a présenté DoctrineDesk : une démonstration des capacités d'un assistant de recherche et de planification basé sur l'IA qui répond uniquement à partir d'une bibliothèque approuvée, cite chaque phrase et refuse ce qu'il ne peut pas prendre en charge. Regardez l'enregistrement et découvrez comment il fonctionne.
-
Sweent obtient la certification de testeur de confiance du département américain de la Sécurité intérieure
Un ingénieur de Sweent est désormais certifié dans le cadre du programme Trusted Tester du département américain de la Sécurité intérieure, la méthodologie officielle de test de conformité en matière d'accessibilité du gouvernement fédéral.
-
Sweent + Skvare + la ville de Daytona Beach : partenariat pour proposer une application d'engagement citoyen aux résidents de Daytona Beach
Après la publication de l'avis de procédure, Sweent, Skvare LLC et la ville de Daytona Beach ont lancé la livraison d'une plateforme d'engagement citoyen pour les résidents de Daytona Beach : 50 jours, une base de code, trois équipes.