PHP2shell: كيف قامت Sweent بتصحيح كل نظام عميل في أقل من 12 ساعة
هناك عيبان مهمان في PHP (CVE-2026-109618 و CVE-2026-109619) يعرضان معظم الويب للخطر. قام Sweent بتصحيح كل نظام نديره في أقل من 12 ساعة وفحص كل نظام بحثًا عن محاولات التسلل.
في 21 أكتوبر 2026، قام مشروع PHP بشحن إصلاحات طارئة لعيبين خطيرين في نواة PHP، CVE-2026-109618 و CVE-2026-109619، والتي أطلق عليها مجتمع الأمن بسرعة اسم PHP2Shell. تسببت بعض الإفصاحات في السنوات الأخيرة في حدوث هذا الإنذار الكبير. تقوم PHP بتشغيل WordPress و Drupal و Joomla و Magento و WooCommerce وحصة كبيرة من التطبيقات المخصصة على الويب، وقال فريق PHP إن الأخطاء تؤثر على كل تثبيت PHP يخدم طلبات الويب.
انتقل فريقنا بمجرد علمنا بالمشكلة. ** في أقل من 12 ساعة، قامت Sweent بتصحيح كل نظام نحن مسؤولون عنه، سواء كان ذلك النظام الخاص بنا أو من قبل عملائنا.** قمنا بعد ذلك بفحص كل من هذه الأنظمة بحثًا عن علامات التسلل أو محاولة التسوية.
ما هي PHP2shell
تحمل كلتا الثغرات الأمنية درجة CVSS v4.0 تبلغ 9.2 من أصل 10. لقد سمحوا للمهاجم بتشغيل التعليمات البرمجية على خادم** بدون تسجيل الدخول**، بنفس الأذونات مثل عملية PHP. من الناحية العملية، يمكن أن يعني ذلك سرقة البيانات أو موقع الويب المشوه أو الباب الخلفي المخفي الذي يستمر لفترة طويلة بعد الهجوم الأصلي.
- CVE-2026-109618 يأتي من كيفية تعامل PHP مع نفاد الذاكرة، مما قد يؤدي إلى إعداد بيانات الطلب جزئيًا فقط.
- CVE-2026-109619 تأتي من حالة الطلب التي تبقى بعد تحرير ذاكرتها.
الإصدارات الثابتة هي PHP 8.5.12 و8.4.27 و8.3.36 و8.2.35. لم تعد PHP 8.1 والإصدارات الأقدم تتلقى تحديثات أمنية روتينية من مشروع PHP، لذلك تحتاج المواقع التي لا تزال على هذه الإصدارات إلى ترقية، وليس مجرد تصحيح.
لماذا أصيبت الصناعة بالذعر
لم يتم الكشف كما هو مخطط له. تسربت التفاصيل قبل الإصدار المقرر، لذلك كان المدافعون والمهاجمون يتسابقون في نفس الوقت. أبلغت Cloudflare عن حركة هجوم مبكرة في غضون ساعات، وأبلغت شركات الأمن عن محاولات استغلال نشطة.
استجابت الوكالات الحكومية بسرعة:
- حثت CISA كل منظمة على جرد أنظمة PHP الخاصة بها وتصحيحها على الفور. يجب إيقاف أي شيء لا يمكن تحديثه، بما في ذلك PHP 8.1 والإصدارات الأقدم، في وضع عدم الاتصال.
- ** نصح المركز الوطني للأمن السيبراني في المملكة المتحدة** بإيقاف تشغيل الأنظمة حتى يمكن تخفيفها تمامًا.
- طلبت CERT-EU من المؤسسات التفكير في عزل تطبيقات PHP التي تواجه الإنترنت عن الشبكات العامة.
- ** أصدرت NSA** تحذيرها الخاص الذي أثار أيضًا خيار جعل المواقع غير متصلة بالإنترنت.
اتخذت المنظمات الكبيرة خطوات جذرية. أصبحت أجزاء من ويكيبيديا غير متصلة بالإنترنت مؤقتًا، كما فعلت Pinboard و 4chan و Something Awful أثناء انتظار التصحيح. ** قام مسجل النطاق NameSilo بإزالة بوابة العملاء بالكامل عن الإنترنت**، واستبدلها بإشعار صيانة يصف هذه الخطوة كإجراء احترازي ضد عيوب PHP. وفقًا للإشعار، لن يعود الوصول إلا بعد تثبيت التصحيح واكتمال عمليات التحقق من الأمان. عندما تختار شركات بهذا الحجم وقت التوقف عن المخاطرة، يكون التهديد حقيقيًا.
ماذا فعلت ZQT0TZ
عندما تصل نقطة ضعف بهذا الحجم، تكون الساعات الأولى أكثر أهمية. إليك كيفية تعاملنا معها.
- ** المخزون.** قمنا بإدراج كل خادم وحاوية وتطبيق نديره يعمل بنظام PHP، بما في ذلك البرامج التي تدمج PHP ويسهل تجاهلها.
- Patch. قمنا بترقية كل إصدار إلى إصدار PHP ثابت، بدءًا من الأنظمة التي تواجه الإنترنت. عندما كان العميل يستخدم إصدار PHP غير مدعوم، قمنا بترقيته إلى إصدار مدعوم.
- ** تحقق.** قمنا بفحص كل نظام بعد التحديث للتأكد من أنه يعمل بالإصدار المصحح. يتم احتساب التصحيح فقط بمجرد تأكيده في الإنتاج، وليس عند جدولته.
- الفحص بحثًا عن الاختراقات. الترقيع يغلق الباب، لكنه لا يخبرك ما إذا كان شخص ما قد دخل بالفعل. نظرًا لأن الهجمات بدأت قبل نافذة التصحيح وأثناءها، قمنا بفحص كل نظام نديره بحثًا عن علامات التسلل أو محاولة الاختراق. غطى ذلك العمليات غير المتوقعة التي بدأها عمال PHP والملفات الجديدة أو المعدلة في أدلة الويب وحسابات الإدارة غير المألوفة والطلبات المشبوهة في السجلات.
تم تنفيذ كل ذلك في أقل من 12 ساعة من لحظة علمنا بالمشكلة.
إذا كنت أحد عملاء Sweent
أنت محمي بالفعل من PHP2shell. تم تصحيح كل نظام تديره Sweent وفحصه بحثًا عن علامات التسلل أو الاختراق. لا تحتاج إلى القيام بأي شيء. إذا كانت لديك أسئلة حول موقع أو خادم معين، فاتصل بفريق Sweent الخاص بك وسنرشدك إلى ما تم إنجازه على أنظمتك.
إذا لم تكن عميل Sweent
لا تنتظر. إليك ما يجب فعله الآن:
- ابحث عن كل نظام يعمل بنظام PHP، بما في ذلك المكونات الإضافية والأجهزة وبرامج البائع التي تأتي معه.
- قم بالتحديث إلى PHP 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35، أو قم بالترقية إذا كنت تستخدم الإصدار 8.1 أو أقدم.
- تأكد من نشر التحديث المباشر. اطلب من المضيف أو مزود تكنولوجيا المعلومات التأكيد على تثبيته، وليس مجرد جدولته.
- **إذا لم تتمكن من التصحيح على الفور، فقم بإيقاف تشغيل النظام. ** يمكن لجدار حماية تطبيق الويب تقليل التعرض، ولكنه يمثل فجوة مؤقتة وليس إصلاحًا.
- ابحث عن علامات التوفيق. تحقق من الأصداف أو التنزيلات التي أطلقتها عمليات PHP والملفات الجديدة في أدلة الويب وحسابات المشرف الجديدة.
إذا كنت بحاجة إلى مساعدة في أي من هذا، [تحدث إلى Sweent] (https://sweent.com/contact). يمكننا تصحيح أنظمتك والتحقق منها ومسحها بنفس الطريقة التي قمنا بها لعملائنا.
**المصادر: ** [تنبيه CISA] (https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching) · [Malwarebytes] (https://www.malwarebytes.com/blog/bugs/2026/10/php2shell-why-websites-are-going-offline-for-emergency-security-updates) · [أخبار NBC] (https://www.nbcnews.com/tech/security/critical-vulnerabilities-php-update-systems-rcna604751) · [Qualys] (rade) · [الويب التالي] (https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilities https://thenextweb.com/news/php-vulnerability-cert-eu-websites-offline)
مقالات ذات صلة
-
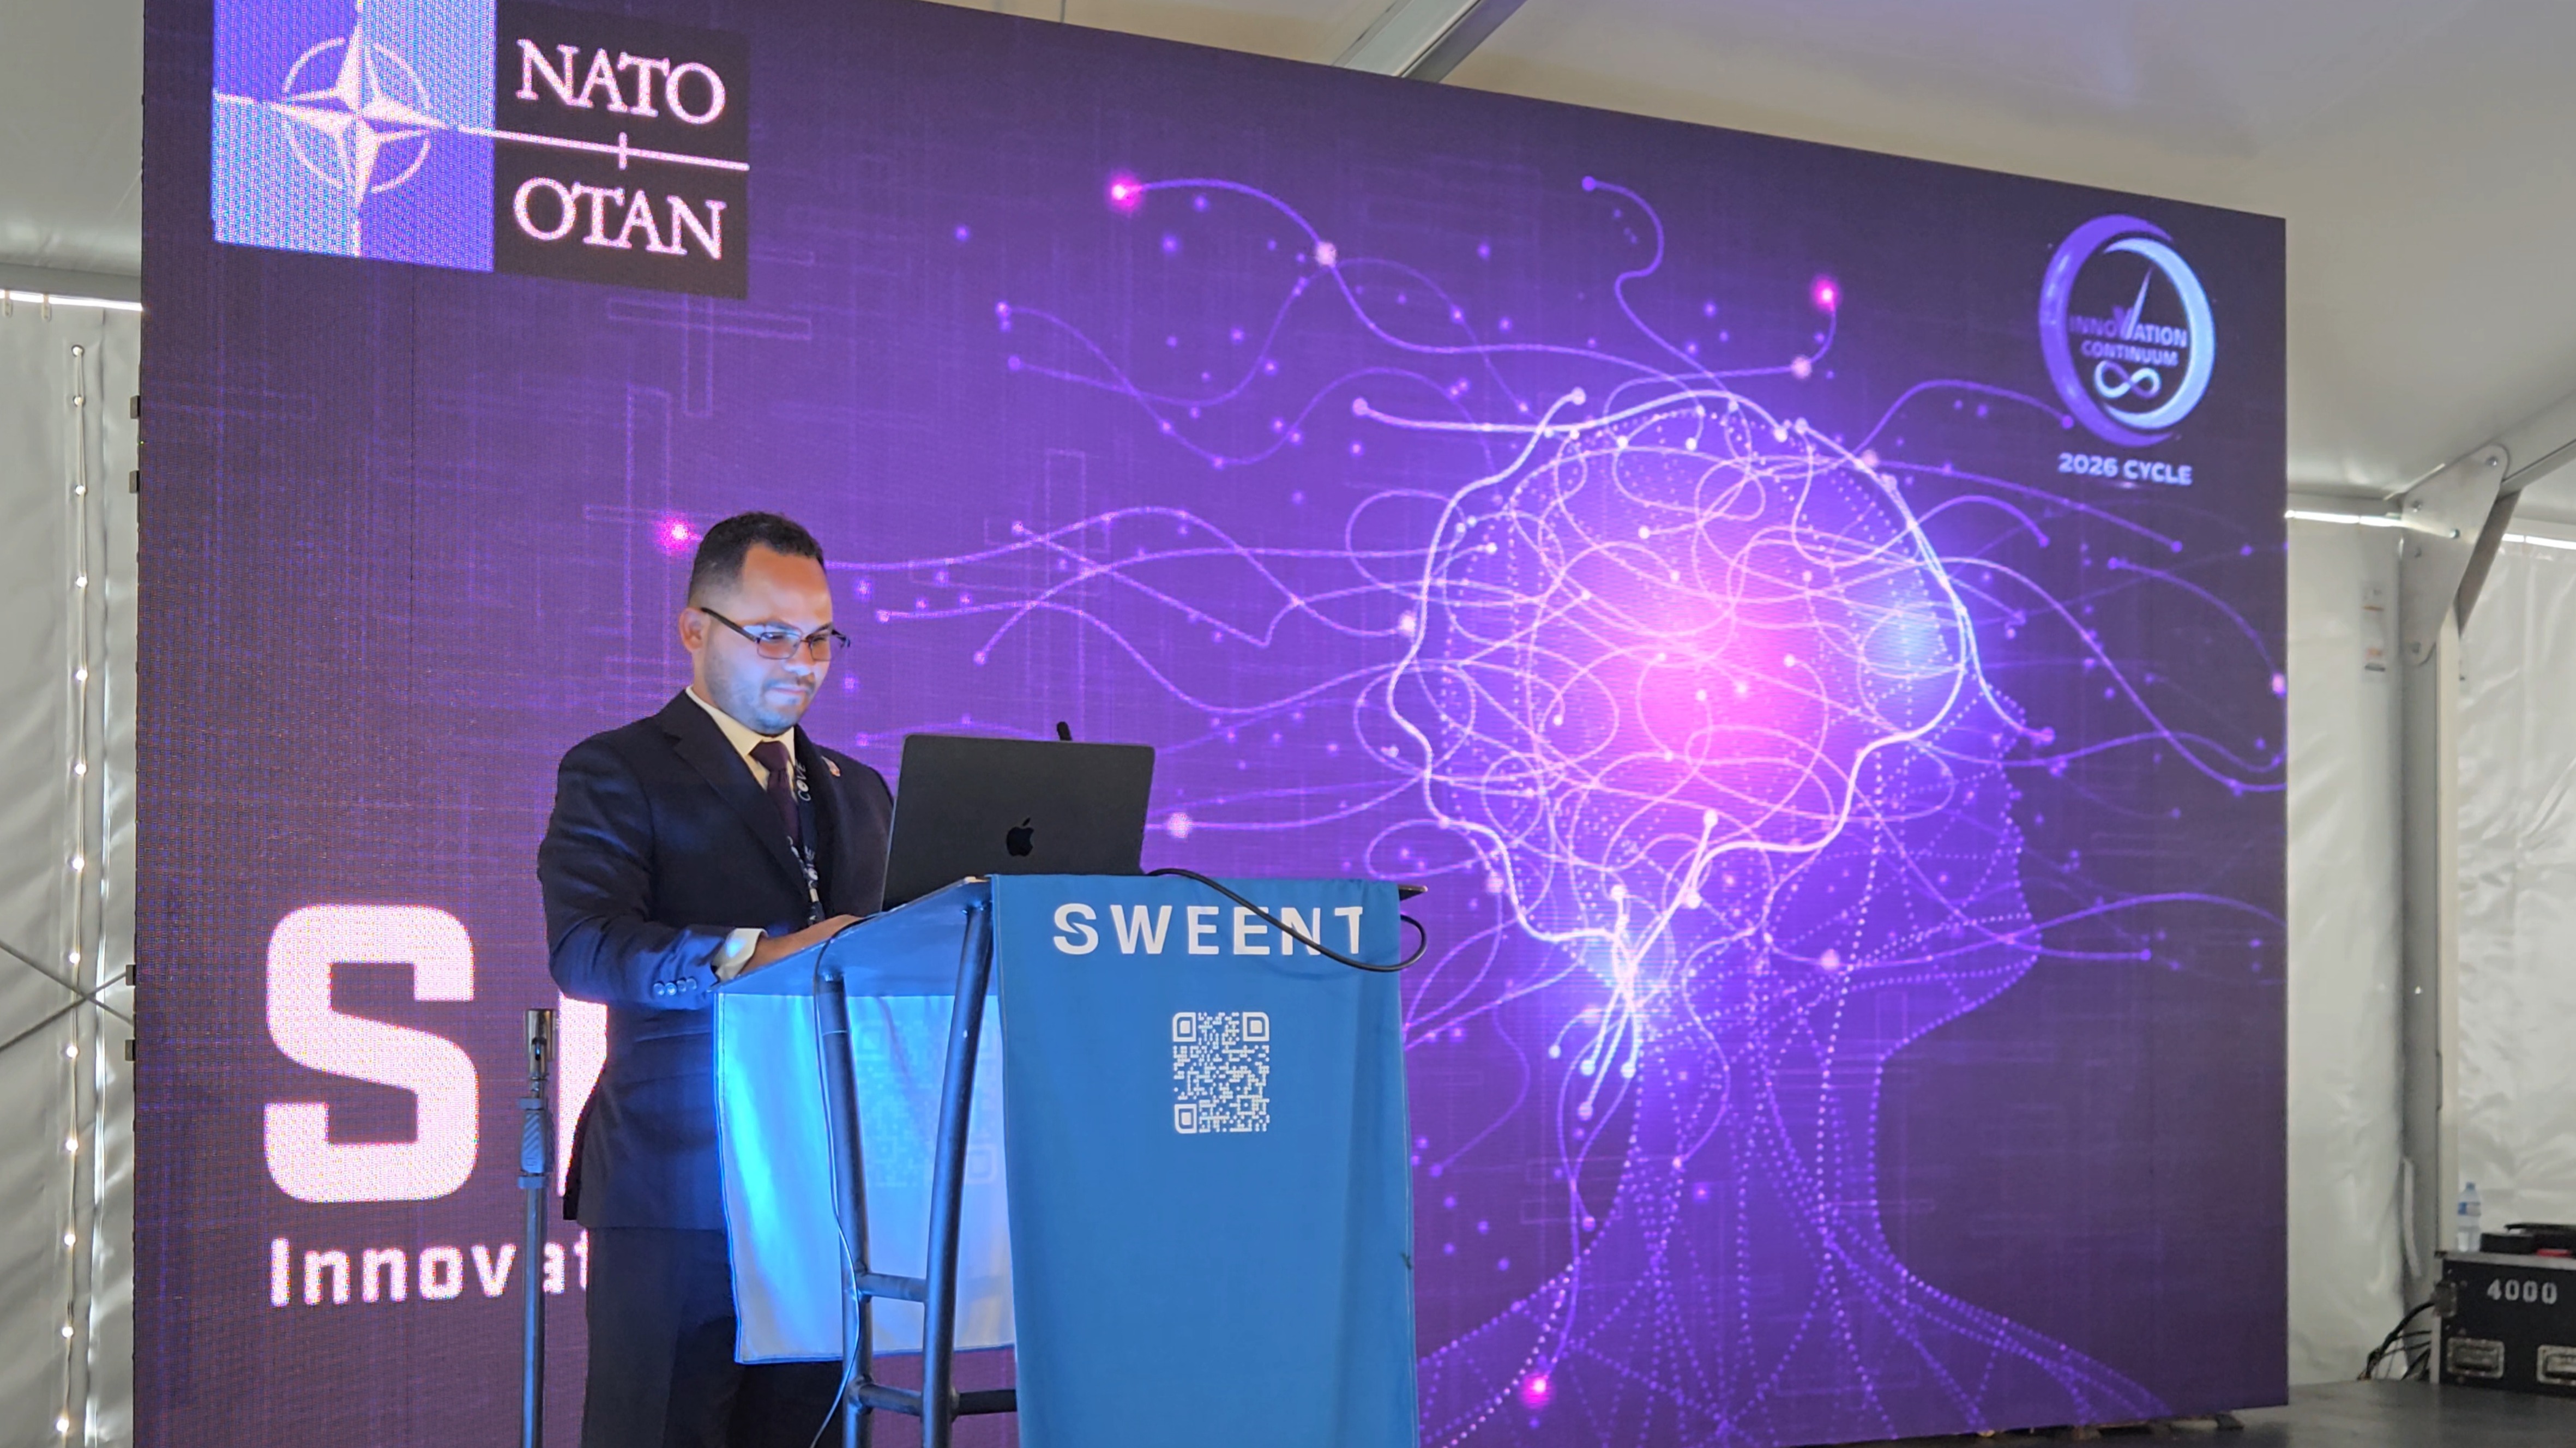
مكتب المبادئ من Sweent: عرض قدراتنا في SHINE 26
في SHINE 26، وهو جزء من استمرارية الابتكار في حلف شمال الأطلسي 2026، أظهر Sweent DoctrineDesk: عرض لقدرة مساعد البحث والتخطيط بالذكاء الاصطناعي الذي يجيب فقط من مكتبة معتمدة، ويستشهد بكل جملة، ويرفض ما لا يمكنه دعمه. شاهد التسجيل واقرأ كيف يعمل.
-
حصلت Sweent على شهادة اختبار موثوق بها من وزارة الأمن الداخلي الأمريكية
تم اعتماد مهندس Sweent الآن من خلال برنامج Trusted Tester التابع لوزارة الأمن الداخلي الأمريكية - منهجية اختبار توافق إمكانية الوصول الرسمية للحكومة الفيدرالية.
-
Sweent + Skvare + مدينة دايتونا بيتش: الشراكة لتقديم تطبيق مشاركة المواطنين إلى سكان دايتونا بيتش
مع إصدار إشعار المتابعة، بدأت شركة Sweent و Skvare LLC ومدينة دايتونا بيتش في تسليم منصة مشاركة المواطنين لسكان دايتونا بيتش - 50 يومًا، وقاعدة بيانات واحدة، وثلاثة فرق.